
حملات DoS و DDoS چیست ؟ حملات سایبری در دنیای دیجیتال امروزه دنیای دیجیتال بخش جداییناپذیری از زندگی ما شده. از خرید آنلاین گرفته تا انجام امور بانکی با گوشی موبایل، همه چیز با چند کلیک انجام میشود.
اما این راحتیها همیشه بدون خطر نیستند. یکی از مهمترین تهدیدهای فضای مجازی، حملات سایبری است که میتواند امنیت کاربران و صاحبان سایتها را به خطر بیندازد.
حملات DoS و DDoS چیست؟
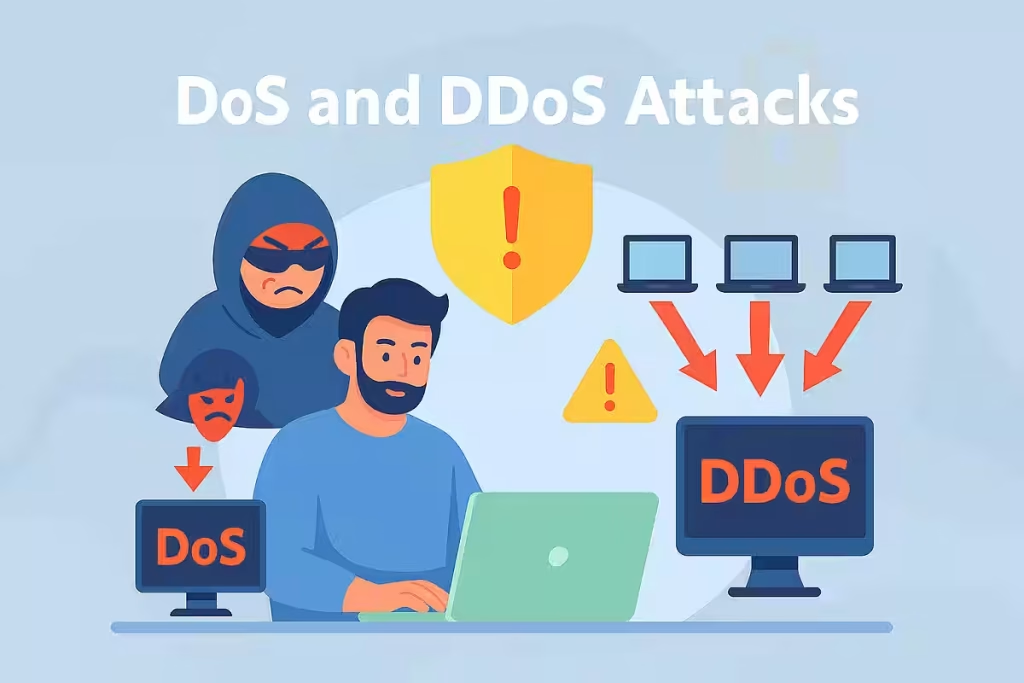
دو نوع از رایجترین حملات سایبری، DoS (Denial of Service) و DDoS (Distributed Denial of Service) هستند. هدف این حملات، از کار انداختن سرورها و سرویسهای آنلاین است تا کاربران نتوانند به آنها دسترسی داشته باشند.
در حمله DoS، یک منبع واحد حجم زیادی از درخواستها را به سرور ارسال میکند.
در حمله DDoS، هزاران دستگاه آلوده (باتنت) بهصورت همزمان به سرور هدف حمله میکنند و آن را از دسترس خارج میسازند.
همچنین اموزش تبدیل http به https در cpanel با افزونه و بدون افزونه با htaccess را در این صفحه مطالعه کنید.
چرا حملات DoS و DDoS مهم شدهاند؟
اگرچه حملات DoS و DDoS سالهاست وجود دارند، اما در چند سال اخیر بهدلیل افزایش حجم و پیچیدگیشان، توجه زیادی را به خود جلب کردهاند.
یکی از بزرگترین حملات ثبتشده در تاریخ، حملهای بود که در سال ۲۰۱۸ با حجم ۲.۳ ترابیت بر ثانیه به سرویس امنیتی AWS Shield انجام شد.
این حمله نشان داد که حتی زیرساختهای قدرتمند هم میتوانند در برابر حملات عظیم آسیبپذیر باشند.
چرا باید این حملات را جدی بگیریم؟
قطع سرویس و از دست رفتن کاربران
آسیب به اعتبار برند
هزینههای مالی سنگین
استفاده از حمله DDoS بهعنوان پوشش برای نفوذهای دیگر
حملهی DoS چیست؟
DoS مخفف Denial of Service به معنای منع سرویس است. در این نوع حمله، مهاجم با ارسال حجم بسیار زیادی از درخواستها به یک سرور یا کامپیوتر، منابع آن را بیش از حد درگیر میکند. این منابع میتواند شامل:
پردازنده (CPU)
بانک اطلاعاتی (Database)
پهنای باند (Bandwidth)
حافظه (RAM)
باشد.
وقتی حجم درخواستها از توان سرور بیشتر شود، سیستم دچار کندی شدید، اختلال، وقفه در پردازش و حتی قطعی کامل میشود. در نتیجه، سایت یا سرویس موردنظر از دسترس کاربران واقعی خارج میشود.
همچنین مقاله اوپن سورس چیست ( منظوز از متن باز یا open source چیست) را در این صفحه مطالعه کنید.
هدف حمله DoS چیست؟
نکته مهم این است که در حمله DoS، هدف مهاجم سرقت اطلاعات، نفوذ، تخریب سیستم یا دسترسی به پسوردها نیست.
بلکه هدف اصلی این حمله:
❗ فقط و فقط از کار انداختن سرویس برای مدتی مشخص است.
مهاجم تلاش میکند سرور را آنقدر مشغول نگه دارد که کاربران معتبر نتوانند به سرویسهای وب دسترسی پیدا کنند.
حملهی DDoS چیست؟
DDoS مخفف Distributed Denial of Service به معنای منع سرویس توزیعشده است. در این نوع حمله، هکر بهجای استفاده از یک سیستم، از چندین دستگاه و چندین IP مختلف برای ارسال حجم عظیمی از درخواستها به سمت یک سرور استفاده میکند.
این دستگاهها معمولاً بخشی از یک باتنت هستند؛ یعنی مجموعهای از سیستمهای آلوده که بدون اطلاع صاحبانشان تحت کنترل مهاجم قرار گرفتهاند.
حمله چگونه انجام میشود؟
در حملات DDoS، مهاجم بهصورت ناگهانی ترافیک بسیار سنگین و غیرعادی را به سمت سرور هدف ارسال میکند.
وقتی حجم این ترافیک از توان واقعی سرور بیشتر شود:
پردازنده درگیر میشود
پهنای باند اشباع میشود
درخواستهای واقعی پردازش نمیشوند
و در نهایت سرور Down میشود
در این حالت، سایت یا سرویس موردنظر کاملاً از دسترس خارج خواهد شد.
چرا DDoS خطرناکتر از DoS است؟
چون حمله از چندین منبع مختلف انجام میشود، شناسایی و مسدود کردن آن بسیار سختتر است. به همین دلیل، DDoS یکی از رایجترین و مخربترین حملات سایبری در جهان محسوب میشود.
همچنین آموزش ارتقاء و تغییر نسخه php سایت وردپرس و غیر وردپرس در این صفحه مطالعه کنید.تفاوت میان حملات DoS و DDoS چیست
حملات DoS و DDoS چیست ؟ حملات DoS و DDoS هر دو با هدف از دسترس خارج کردن یک سرور یا سرویس انجام میشوند. در این حملات، مهاجم با ارسال حجم زیادی از درخواستها، منابع سرور را اشباع میکند تا کاربران واقعی نتوانند به سرویس دسترسی داشته باشند.
تفاوت اصلی در تعداد منابع حمله
حمله DoS
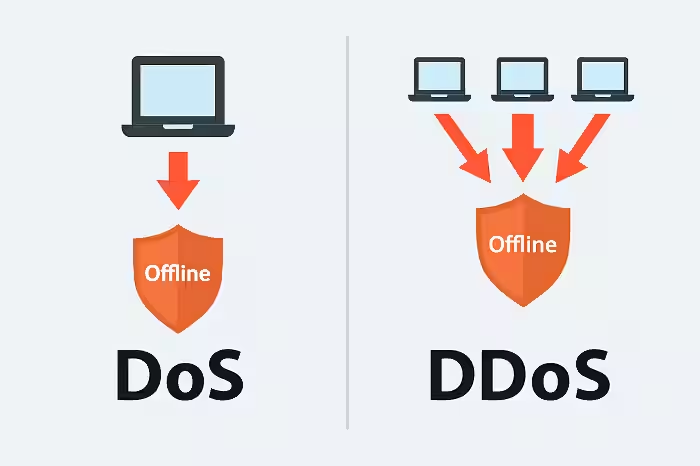
در حمله DoS (Denial of Service) مهاجم تنها از یک سیستم برای ارسال درخواستهای مخرب استفاده میکند.
به همین دلیل حجم ترافیک معمولاً کمتر است و شناسایی و مسدود کردن آن برای فایروالها سادهتر خواهد بود.
حمله DDoS
در حمله DDoS (Distributed Denial of Service) مهاجم از چندین سیستم مختلف و معمولاً از یک شبکه بزرگ از دستگاههای آلوده (باتنت) استفاده میکند.
این دستگاهها میتوانند کامپیوترها، موبایلها یا حتی IoTها باشند که بدون اطلاع صاحبانشان تحت کنترل مهاجم قرار گرفتهاند.
در نتیجه:
حجم ترافیک بسیار بیشتر است
حمله از چندین نقطه مختلف انجام میشود
شناسایی و مسدودسازی بسیار دشوارتر است
هدف هر دو حمله چیست؟
هدف مشترک هر دو حمله:
قطع دسترسی کاربران معتبر به سرویس یا سرور هدف
نه سرقت اطلاعات، نه نفوذ، نه تخریب سیستم، فقط از کار انداختن سرویس برای مدتی مشخص.
یکی از نشانههای واضح حملات DDoS، افت شدید سرعت لود سایت و کندی سرور میزبان است.
آمار و گستردگی حملات DDoS
طبق گزارش شبکه Arbor، روزانه بیش از ۲۰۰۰ حمله DDoS در سراسر جهان انجام میشود.
همچنین بر اساس آمار جهانی، حدود یکچهارم قطعیهای سرورها ناشی از حملات DDoS است.
این اعداد نشان میدهند که DDoS یکی از جدیترین تهدیدهای امنیتی برای سایتها و سرویسهای آنلاین است.
تفاوت در حجم و سرعت حمله
حمله DDoS به دلیل استفاده از چندین دستگاه، حجم بسیار بیشتری از ترافیک تولید میکند و معمولاً سریعتر و مخربتر است.
حمله DoS از یک دستگاه انجام میشود و طبیعتاً کندتر و کمحجمتر است.
چرا مقابله با DDoS سختتر است؟
در حمله DoS، چون فقط یک منبع وجود دارد، فایروال میتواند آن را راحتتر شناسایی و مسدود کند. اما در حمله DDoS:
ترافیک از چندین دستگاه و چندین مکان ارسال میشود
منشأ اصلی حمله قابل تشخیص نیست
حجم ترافیک بسیار بالاست
باتنتها حمله را هوشمندانهتر و پیچیدهتر میکنند
به همین دلیل، دفاع در برابر DDoS نیازمند ابزارهای پیشرفتهتری مثل WAF، CDN، Rate Limiting و سیستمهای ضد DDoS است.
انواع حملات DoS و DDoS
حملات DoS و DDoS میتوانند در قالبهای مختلفی اجرا شوند و هرکدام ابزارها و لایههای متفاوتی از شبکه را هدف قرار میدهند. در ادامه با رایجترین انواع این حملات آشنا میشویم:
حمله قطره اشک (Teardrop Attack) ، از نوع DoS
در این حمله، مهاجم بستههای داده پروتکل اینترنت (IP) را به قطعات متعدد تقسیم کرده و به شبکه ارسال میکند.
سیستم هدف تلاش میکند این قطعات را دوباره به بستههای اصلی تبدیل کند، اما چون مهاجم ساختار قطعات را بهطور غیرعادی تغییر داده، سیستم دچار سردرگمی شده و نمیتواند آنها را بازسازی کند.
نتیجه؟ اختلال در عملکرد و از کار افتادن سیستم.
حمله سیل (Flooding Attack) ، از نوع DoS
در این حمله، مهاجم درخواستهای متعدد اتصال به سرور ارسال میکند اما پاسخ نهایی را نمیدهد.
سرور منتظر تأیید اتصال میماند و منابعش درگیر درخواستهای ناقص میشود.
با تکرار این فرآیند، سرور غرق در درخواستهای معلق شده و دیگر نمیتواند به کاربران واقعی پاسخ دهد، در نهایت از دسترس خارج میشود.
حمله حجمی (Volumetric Attack) – از نوع DDoS
این نوع حمله تلاش میکند تمام پهنای باند بین سرور هدف و اینترنت را اشباع کند.
مهاجم با استفاده از باتنتها یا روشهای تقویتی، حجم عظیمی از داده را به سمت سرور ارسال میکند تا ترافیک شبکه را پر کند.
این حمله یکی از رایجترین انواع DDoS است و معمولاً باعث قطعی کامل سرویس میشود.
حملات لایه اپلیکیشن (Application Layer Attacks) ، از نوع DDoS
این حملات، لایه ۷ مدل OSI را هدف قرار میدهند؛ یعنی همان لایهای که صفحات وب در آن پردازش میشوند.
مثال معروف این نوع حمله، Slowloris است که در آن مهاجم درخواستهای ناقص HTTP ارسال میکند و آنها را کامل نمیکند.
در ظاهر، این درخواستها سادهاند، اما برای سرور بسیار سنگین هستند چون باید:
فایلهای مختلف را بارگذاری کند
دیتابیسها را فراخوانی کند
منابع زیادی را مصرف کند
در نتیجه، سرور دچار اختلال شده و پاسخگویی به کاربران واقعی دشوار میشود. دفاع در برابر حملات لایه ۷ بسیار سخت است چون ترافیک مخرب شبیه به ترافیک واقعی به نظر میرسد.
بهترین روشها برای مقابله با حملات DoS و DDoS چیست ؟
برای محافظت از سایت و سرور در برابر حملات DoS و DDoS، رعایت چند اصل کلیدی میتواند تأثیر زیادی در کاهش ریسک و افزایش امنیت داشته باشد:
۱. نظارت مستمر بر شبکه
با بررسی دائمی ترافیک ورودی، میتوان الگوهای عادی را شناسایی کرد و در صورت بروز رفتار مشکوک، سریعتر واکنش نشان داد.
۲. اجرای تستهای شبیهسازی حمله
شبیهسازی حملات DoS به شما کمک میکند تا نقاط ضعف زیرساخت را بشناسید و تیم امنیتی را برای مقابله با حملات واقعی آماده کنید.
۳. افزایش پهنای باند
اگرچه این روش حمله را متوقف نمیکند، اما میتواند شدت اثر آن را کاهش دهد و به سرور کمک کند تا در برابر جهشهای ناگهانی ترافیک مقاومت کند.
۴. استفاده از فایروالهای قدرتمند
فایروالها با بررسی دقیق ترافیک ورودی، درخواستهای مشکوک و غیرواقعی را شناسایی و مسدود میکنند. یکی از فایروالهای محبوب و قدرتمند در این زمینه، Cloudflare است که امکانات ضد DDoS نیز دارد.
۵. همکاری با متخصصان امنیت سایبری
مشاوره با کارشناسان امنیتی و استفاده از سرویسهای تخصصی میتواند سطح دفاعی شما را بهطور چشمگیری افزایش دهد.
راهکارهای پیشرفته برای مقابله با حملات پیچیده
حملات DDoS روزبهروز پیچیدهتر و قدرتمندتر میشوند. برای مقابله با آنها، سازمانها باید از استراتژیهای جامع امنیتی استفاده کنند، از جمله:
ابزارهای گزارشگیری پیشرفته
سیستمهای تحلیل رفتار ترافیک
مانیتورینگ همزمان چندین پارامتر تهدید
استفاده از CDN و WAF برای فیلتر هوشمند ترافیک
سرویس ضد دیداس هاست نگار
اگر از سرورهای مجازی استفاده میکنید، هاست نگار پکیجهای اختصاصی آنتی دیداس ارائه میدهد که میتوانید برای افزایش امنیت سرور خود تهیه کنید.
جمعبندی
در این آموزش، با مفاهیم حملات سایبری DoS و DDoS، انواع آنها و روشهای مقابله آشنا شدیم. امیدواریم این مقاله برای شما مفید بوده باشد.
اگر درباره این آموزش سوال یا مشکلی دارید، خوشحال میشویم آن را در بخش دیدگاهها مطرح کنید.