
چرا بهتره HSTS رو فعال کنیم؟
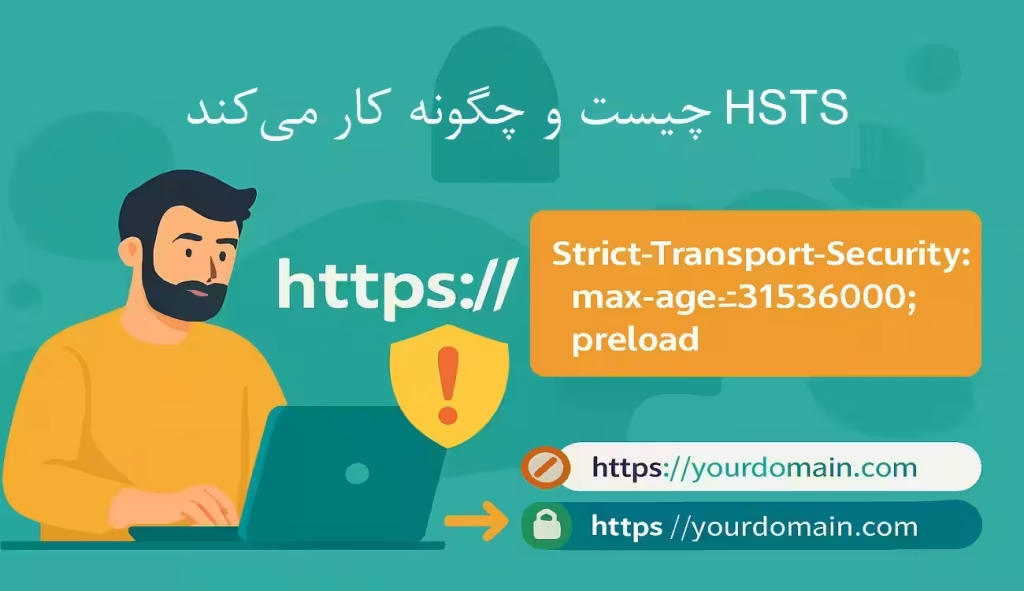
اگه سایتت روی HTTPS هست، یه راه ساده و باحال برای بالا بردن امنیتش اینه که HSTS رو فعال کنی. حالا HSTS چیست ؟ مخفف HTTP Strict Transport Security ـه. یه جور تنظیم امنیتیه که به مرورگر میگه:
«هی! فقط با نسخه امن سایت (HTTPS) ارتباط بگیر، حتی اگه کاربر خودش آدرس رو با http وارد کرده باشه.»
جلوی دزد وسط راه رو بگیر!
یکی از خطرای جدی توی اینترنت، حملههای Man-in-the-Middle هست. یعنی یه نفر وسط ارتباط کاربر و سایتت میپره و اطلاعات رو شنود یا دستکاری میکنه.
اما وقتی HSTS فعال باشه، مرورگر اصلاً اجازه نمیده ارتباط ناامن برقرار بشه—یعنی اون وسطبازیا دیگه جواب نمیده!
شاید اولش یه کم پیچیده به نظر بیاد، ولی نگران نباش. تو ادامه دقیقاً میگم:
HSTS چطور کار میکند
چطوری روی وردپرس فعالش کنیم
چه نکاتی رو قبلش باید بدونی
همچنین مقاله حملات DoS و DDoS چیست؟ (جامع و کامل) تفاوت ها، انواع حملات و روش های مقابله را در این صفحه مشاهده کنید.
HSTS چیست و چطور کار میکند؟
وقتی روی سایتت SSL نصب میکنی، معمولاً آدرس سایت رو در تنظیمات وردپرس از http به https تغییر میدی. از این لحظه به بعد، اگه کسی آدرس سایتت رو با http:// وارد کنه، سرور به مرورگر میگه:
«نه رفیق! نسخه امن سایت اینجاست → https://…»
و مرورگر هم کاربر رو به نسخه امن منتقل میکنه.
اما یه سؤال مهم:
اگه خودِ مرورگر از قبل بدونه که سایتت فقط باید با HTTPS باز بشه، بهتر نیست؟🤔
قطعاً بهتره! چون:
سریعتره
امنتره
جلوی کلی حمله رو میگیره
اینجاست که HSTS وارد بازی میشه.
همچنین متوانید آموزش تبدیل http به https در cpanel با افزونه و بدون افزونه با htaccess را در این صفحه مطالعه کنید.
✅ HSTS دقیقاً چیکار میکنه؟
HSTS به مرورگر اعلام میکنه:
«هر وقت کاربر خواست بیاد این سایت، فقط و فقط از HTTPS استفاده کن. حتی اگه خودش اشتباهی http وارد کرد.»
یعنی مرورگر دیگه منتظر دستور سرور نمیمونه؛ خودش از همون اول میره سراغ نسخه امن سایت. این کار باعث میشه حملاتی مثل Man-in-the-Middle خیلی سختتر بشن.
✅ فعال کردن HSTS در وردپرس
برای اینکه HSTS روی سایت وردپرسی شما فعال بشه، باید یک هدر امنیتی به درخواستهایی که از سمت سرور به مرورگر ارسال میشن اضافه کنید. این هدر به مرورگر میگه:
«هر وقت خواستی این سایت رو باز کنی، فقط از HTTPS استفاده کن.»
فعالسازی HSTS بسته به نوع وبسرور شما انجام میشه، اما چون ۹۹٪ سایتها روی Apache یا LiteSpeed هستن، همین روش رو توضیح میدم.
✅ فعالسازی HSTS در Apache و LiteSpeed
۱. وارد File Manager هاستتون بشید.
(در سیپنل و دایرکتادمین با همین اسم قابل دسترسه.)
۲. وارد پوشه public_html بشید.
فایل .htaccess رو پیدا کنید و روی Edit بزنید.
حالا این کد رو داخلش قرار بدید:
<IfModule mod_headers.c>
Header set Strict-Transport-Security “max-age=31536000;preload” env=HTTPS
</IfModule>
فایل رو ذخیره کنید.
از این لحظه به بعد، مرورگر کاربر حتی قبل از اینکه درخواست به سرور برسه، خودش سایت رو روی HTTPS باز میکنه. یعنی امنیت بیشتر و سرعت بهتر.
همچنین می توانید مقاله اوپن سورس چیست ( منظوز از متن باز یا open source چیست) را در این صفحه مطالعه کنید.
✅ فعالسازی HSTS برای تمام سابدامینها
اگه میخواید همه سابدامینها هم فقط با HTTPS باز بشن (مثل blog.example.com یا shop.example.com)، این نسخه از کد رو بذارید:
<IfModule mod_headers.c>
Header set Strict-Transport-Security “max-age=31536000;includeSubDomains;preload” env=HTTPS
</IfModule>
این نسخه کاملتره و برای سایتهایی که چندین زیر دامنه دارن، انتخاب حرفهایتریه.
فعال کردن HSTS در وبسرور NGINX
اگه وبسایتت روی NGINX اجرا میشه، روند فعالسازی HSTS کمی با آپاچی و لایتاسپید فرق داره. البته فقط حدود ۱٪ سایتهای ایرانی از NGINX استفاده میکنن، پس احتمال زیاد روش قبلی برای اکثر کاربران جواب میده.
اما اگه سرور مجازی یا اختصاصی داری و وبسرورت NGINX هست، کار خیلی سادهست.
کافیه فایل nginx.conf رو پیدا کنی و داخل Virtual Server مربوط به سایتت، این خط رو اضافه کنی:
add_header Strict-Transport-Security “max-age=63072000;”;
فایل رو ذخیره کن و بعد NGINX رو ریستارت کن.
به همین راحتی!
از این لحظه به بعد، سایتت با HSTS امنتر و سریعتر کار میکنه.
چطور مطمئن بشیم HSTS روی سایت فعال شده؟
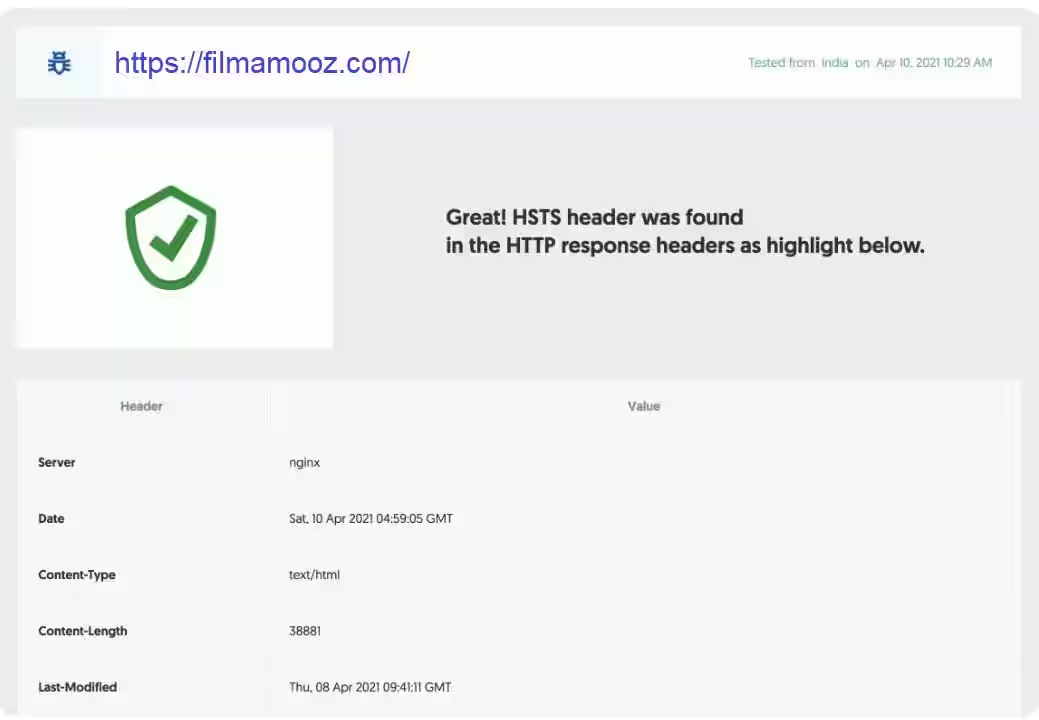
بعد از اینکه HSTS رو روی سایتتون فعال کردید، خیلی راحت میتونید مطمئن بشید که همهچیز درست کار میکنه.
کافیه وارد این سایت بشید:
حالا:
آدرس سایتتون رو وارد کنید
روی دکمه Test بزنید
چند ثانیه صبر کنید
این ابزار بهصورت کامل بررسی میکنه که آیا هدر HSTS روی سایت شما فعال شده یا نه، و نتیجه رو خیلی واضح بهتون نشون میده.
به همین سادگی میتونید مطمئن بشید که سایتتون از این لایه امنیتی مهم استفاده میکنه.
موفق و پیروز باشید.