
نحوه رفع مسدود شدن ادمین سایت وردپرسی بعد چندین بار تلاش برای ورود به سایت
محدود کردن تعداد دفعات تلاش برای ورود به وردپرس، یه روش هوشمندانه برای بالا بردن امنیت سایته. این کار جلوی حملات brute-force رو میگیره. یعنی همون حملاتی که با امتحان کردن رمزهای مختلف سعی میکنن وارد مدیریت سایت بشن.
چون این نوع حملات به تعداد زیادی تلاش نیاز دارن، وقتی تعداد دفعات ورود محدود بشه، بعد از چند بار تلاش ناموفق، سیستم جلوی ادامهی کار رو میگیره. از طرفی، یه کاربر واقعی که فقط رمز عبورش رو فراموش کرده، معمولاً با چند بار تلاش میتونه وارد بشه. اما یه حملهی brute-force به صدها یا حتی هزاران تلاش نیاز داره—و اینجاست که محدودیتها جلوش رو میگیرن.
افزونهی Limit Login Attempts یه ابزار کاربردی برای محافظت از سایت وردپرسی شماست. با مسدود کردن تلاشهای ناموفقِ مکرر برای ورود، جلوی نفوذ هکرها رو میگیره. و یکی از سادهترین راهها برای بالا بردن امنیت سایته.
اما اگه خودتون چند بار رمز رو اشتباه وارد کنین چی میشه؟
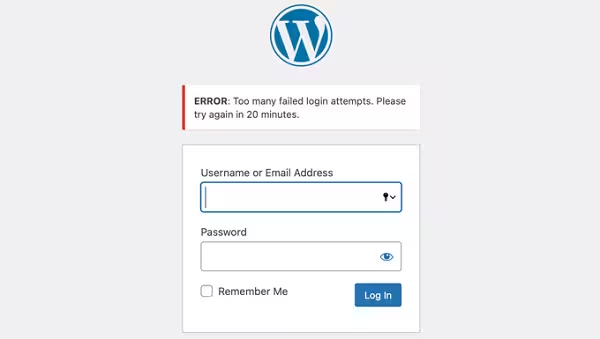
اونوقت نه هکر، بلکه خودتون از ورود به پنل مدیریت وردپرس محروم میشین! همین افزونه ممکنه شما رو هم از پنل مدیریت وردپرس قفل کنه! یعنی بهجای هکرها، خودتون از دسترسی به سایتتون محروم میشین. این اتفاق برای خیلیها افتاده، پس نگران نباشین، تنها نیستین.
خبر خوب اینه که راهحلش خیلی سادهست.
در این راهنما، بهتون یاد میدیم چطور افزونهی Limit Login Attempts رو در وردپرس غیر فعال کنین تا بدون دردسر دوباره وارد سایتتون بشین.
در سایت معتبر فیلم آموز همیشه توصیه میکنیم که اصول امنیتی را جدی بگیرین تا خطر هک شدن رو به حداقل برسونین. نصب افزونهی Limit Login Attempts یکی از سادهترین راهها برای جلوگیری از تلاشهای مشکوک برای حدس زدن رمز عبور شماست.
اما حتی حرفهایترینها هم گاهی اشتباه میکنن. ممکنه رمزتونین، بهخصوص اگه تازه عوضش کرده باشین یا حواستون نبوده که caps lock روشنه، اشتباه وارد کنید.
برای اینکه دوباره به سایتتون دسترسی پیدا کنین، باید بهطور موقت قابلیت محدودیت ورود رو غیرفعال کنین.
در این مقاله 10 روش افزایش امنیت وردپرس با فایل .htaccess را میتوانید مطالعه کنید.
ما دو روش ساده رفع مسدود شدن تعداد دفعات تلاش برای ورود به سایت وردپرسی رو بهتون آموزش میدیم:
– باز کردن محدودیت ورود با استفاده از FTP
– باز کردن محدودیت ورود با استفاده از MySQL
و در ادامه به سوالات پرتکرار دربارهی باز کردن افزونهی Limit Login Attempts Reloaded هم پاسخ میدیم.
روش اول: باز کردن محدودیت ورود به سایت وردپرس با استفاده از FTP
سادهترین راه برای افراد تازهکار اینه که پوشهی افزونهی Limit Login Attempts Reloaded رو حذف کنن و بعداً، وقتی دوباره تونستن وارد سایت بشین، افزونه رو مجدد نصب کنن.
برای این کار، باید از یکی از این دو روش استفاده کنین:
– نرمافزار FTP مثل FileZilla
– یا گزینهی File Manager در کنترلپنل هاست وردپرستون
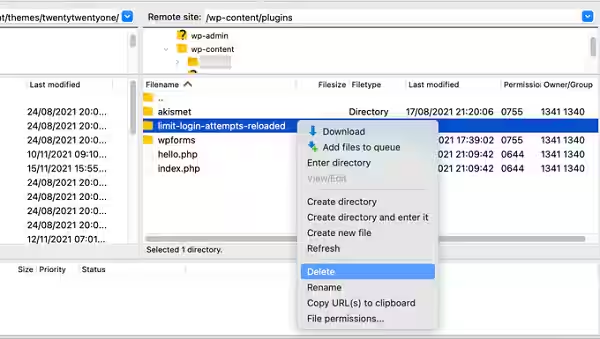
حالا باید با استفاده از FTP یا File Manager به سایتتون وصل بشین و وارد مسیر زیر بشین:
/wp-content/plugins/
وقتی وارد این پوشه شدین، فقط کافیه پوشهی افزونهی limit-login-attempts-reloaded رو حذف کنین.
الان دیگه میتونین وارد بخش مدیریت وردپرستون بشین ✅
وقتی دوباره دسترسی پیدا کردین، یادتون نره که افزونهی Limit Login Attempts Reloaded رو مجدد نصب و فعال کنین تا امنیت سایتتون حفظ بشه.
روش دوم: رفع مسدود شدن تعداد دفعات تلاش برای ورود به سایت وردپرسی با استفاده از MySQL
در حالی که روش اول سادهتره، اما اگه با MySQL و phpMyAdmin آشنایی دارین، میتونین قفل افزونهی Limit Login Attempts Reloaded رو با اجرای یک کوئری SQL باز کنین.
🔴 نکته مهم: این روش شامل ویرایش مستقیم دیتابیس وردپرس شماست. هرگونه اشتباه ممکنه باعث اختلال در سایت بشه. بنابراین، حتماً قبل از شروع، از دیتابیس سایتتون یک نسخهی پشتیبان کامل تهیه کنین.
برای شروع، وارد پنل هاست خودتون بشین و در بخش Databases روی آیکون phpMyAdmin کلیک کنین.
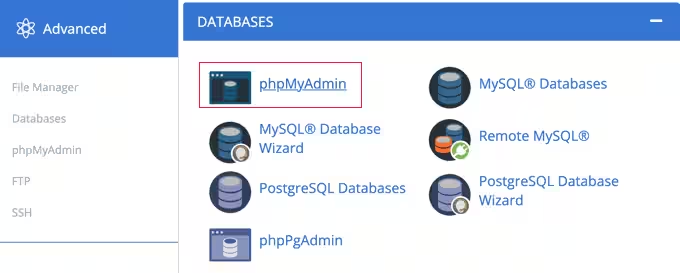
با کلیک روی phpMyAdmin، این ابزار در یک پنجرهی جدید مرورگر باز میشه. حالا باید دیتابیس مربوط به وردپرستون رو انتخاب کنین،اگه از قبل انتخاب نشده باشه.
بعد از اون، روی تب SQL کلیک کنین و کوئری زیر رو در اون قسمت وارد کنین:
;UPDATE wp_options SET option_value = ” WHERE option_name = ‘limit_login_lockouts’ LIMIT 1
این کوئری بر اساس پیشفرض وردپرس نوشته شده که پیشوند جداول دیتابیس، wp_ هست.
اما اگه شما موقع نصب وردپرس، این پیشوند رو تغییر داده باشین (مثلاً به reza_ یا هر چیز دیگه)، باید توی کوئری هم اون پیشوند رو بهدرستی جایگزین کنین تا کوئری به جدولهای درست اشاره کنه.
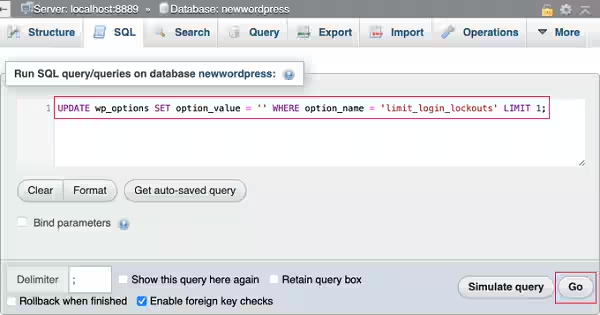
پس حتماً قبل از اجرا، مطمئن بشین که پیشوند دیتابیستون با wp_ یکیه—وگرنه کوئری رو با پیشوند صحیح اصلاح کنین.
در این مقاله از امنیت وردپرس، غیرفعالسازی ویرایش کد وردپرس برای امنیت بیشتر را میتوانید مطالعه کنید.
بعد از وارد کردن کوئری، حالا باید روی دکمهی Go در پایین سمت راست صفحه کلیک کنین تا کوئری اجرا بشه.
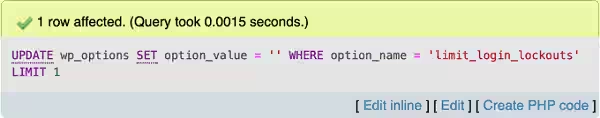
اگه همهچیز درست پیش بره، یه پیام تأیید روی صفحه ظاهر میشه که نشون میده کوئری با موفقیت اجرا شده و محدودیت ورود برداشته شده. حالا میتونین دوباره وارد پنل مدیریت وردپرستون بشین.
تعداد تلاشهای ناموفق برای ورود حالا ریست شده و میتونین دوباره وارد پنل مدیریت وردپرستون بشین.
اما گزینهی دیگه هم برای باز کردن قفل سایت هست:
اگه شک دارین که سایتتون تحت حملهی brute-force قرار گرفته، میتونین فقط آیپی خودتون رو از حالت قفل خارج کنین. اینطوری فقط خودتون به سایت دسترسی دارین و بقیهی آیپیهای مشکوک همچنان مسدود میمونن.
برای این کار، بهجای کوئری قبلی، باید کوئری زیر رو اجرا کنین:
UPDATE wp_options SET option_value = REPLACE(option_value, ‘111.222.111.222’, ”) WHERE option_name = ;’limit_login_lockouts’ LIMIT1
—
حتماً قبل از اجرای کوئری، آیپی واقعی خودتون رو جایگزین عدد نمونهی 111.222.111.222 کنین.
سوالات پرتکرار دربارهی باز کردن افزونهی Limit Login Attempts Reloaded
آیا حذف پوشهی افزونه از طریق FTP امنه؟
بله، کاملاً امنه. حذف پوشهی افزونه از طریق FTP یا فایل منیجر فقط باعث غیرفعال شدن اون میشه و هیچ آسیبی به محتوای سایت شما نمیزنه. بعداً میتونین افزونه رو دوباره نصب کنین و فعالش کنین.
بعد از نصب مجدد افزونه چه اتفاقی میافته؟
وقتی افزونه رو دوباره نصب کنین، با تنظیمات پیشفرض فعال میشه. یعنی هر تنظیم شخصیسازیشده یا گزارشهای قبلی مربوط به قفل شدن ورود، پاک میشن و از نو شروع میکنه.