
تغییر مکان فایل wp-config.php برای امنیت بیشتر سایت وردپرسی
بعد از اینکه سایت وردپرسی خودتون رو راهاندازی کردید، همیشه این نگرانی وجود داره که چطور میتونید امنیت سایت رو بالا ببرید و از نفوذ هکرها جلوگیری کنید. بهترین کار اینه که همیشه از روشهای مختلف استفاده کنید تا امنیت و عملکرد سایت بهبود پیدا کنه. یکی از این روشها هم تغییر محل فایل wp-config.php هست که میتونه به افزایش امنیت سایت کمک کنه.
یکی از کارهایی که برای افزایش امنیت سایت و جلوگیری از دسترسی هکرها باید انجام بدید، محافظت از فایل مهم wp-config.php هست. توی این مقاله میخوایم ساده و قدمبهقدم نحوه امن کردن این فایل رو بهتون یاد بدیم. پس تا آخر همراه وبسایت آموزشی فیلم آموز باشید.
تغییر مکان فایل wp-config.php برای امنیت بیشتر
یکی از راههایی که هکرها برای نفوذ به سایتهای وردپرسی استفاده میکنن، دسترسی به فایل wp-config.php یا نمونهاش wp-config-sample.php هست. بعد از آپلود و نصب بسته وردپرس، یک فایل جدید به نام wp-config.php داخل پوشه public_html هاستتون ایجاد میشه که اطلاعات حساسی توش ذخیره میشه — چیزایی که برای هکرها خیلی باارزشه.
این فایل مسئول تنظیمات پایه وردپرس و اضافهکردن قابلیتهاست؛ به همین خاطر اگه کسی بهش دسترسی پیدا کنه، میتونه کارای مخربی انجام بده و به سادگی به قسمتهای مختلف سایت نفوذ کنه. پس محافظت از این فایل واقعا مهمه تا از وارد شدن آسیب جدی به سایت جلوگیری بشه.
هکر وردپرس کیه؟
حتماً تا حالا اسم هکرها به گوشتون خورده. هکرها همون افرادی هستن که با روشهای مختلف سعی میکنن وارد سیستمها بشن. البته همه هکرها بد نیستن؛ بعضیهاشون بهصورت قانونی کار میکنن و از تخصصشون برای پیدا کردن ضعفهای امنیتی و کمک به رفع اونها استفاده میکنن، اما بعضیهای دیگه از این کار برای منافع شخصی و خرابکاری بهره میبرن.
همین موضوع باعث میشه هر هکری با هدف متفاوتی وارد یک سایت بشه. اگر شما مدیر یک سایت وردپرسی هستید، باید همیشه حواستون باشه که جلوی این نفوذها رو بگیرید. روشهای زیادی برای افزایش امنیت وردپرس وجود داره و شما باید از چندتا از اونها همزمان استفاده کنید تا احتمال حمله و آسیب رو کم کنید.
هکرها میتونن از اطلاعات داخل سایت شما سوءاستفاده کنن، پس امنیت سایت چیزی نیست که بشه نادیده گرفت. برای جلوگیری از حملات احتمالی، باید راهکارهای مختلف امنیتی رو جدی بگیرید تا اطلاعات، کاربران و کل سیستم سایتتون در امان بمونه.
اگه یک هکر وارد سایتتون بشه، فقط دسترسی نمیگیره؛ ممکنه باعث اختلال در عملکرد سایت، حذف اطلاعات یا حتی نابودی کامل پروژهتون بشه. پس محافظت از سایت وردپرسی، یکی از مهمترین وظایف شما بهعنوان مدیر سایته. امنیت یعنی پیشگیری، نه درمان بعد از حمله.
یکی دیگر از روشهای افزایش امنیت سایت فایل .htaccess است که در مقاله 10 روش افزایش امنیت وردپرس با فایل .htaccess میتوانید مطالعه کنید
فایل wp-config.php چیه؟
فایل wp-config.php یکی از حیاتیترین فایلهای هر سایت وردپرسیه. توی این فایل اطلاعات حساسی مثل نام پایگاهداده، نام کاربری و رمز عبور پایگاهداده و چیزای مهم دیگه ذخیره میشن — در واقع همین فایل مسئول اتصال وردپرس به دیتابیس هست و تنظیمات پایه سایت از طریق همینه انجام میگیره.
از اونجایی که اطلاعات داخلش محرمانه و بسیار باارزشه، باید حسابی محافظتش کنید. فایل روی هاست شما قرار داره و معمولاً از طریق پوشه public_html قابل دسترسیه؛ بههمین خاطر تغییر مکان یا محدود کردن دسترسی بهش میتونه بهخوبی سطح امنیت سایت رو بالا ببره.
اگر هکری به این فایل دسترسی پیدا کنه، میتونه از اطلاعات داخلش سوءاستفاده کنه و امکانات مدیریتی یا دسترسی به دیتابیس رو بهدست بیاره — نتیجهش میتونه از اختلال در عملکرد سایت تا حذف اطلاعات یا حتی از کار افتادن کامل سایت باشه. پس دستکم گرفتن اهمیتش خطرناکه.
تغییر مکان فایل wp-config.php
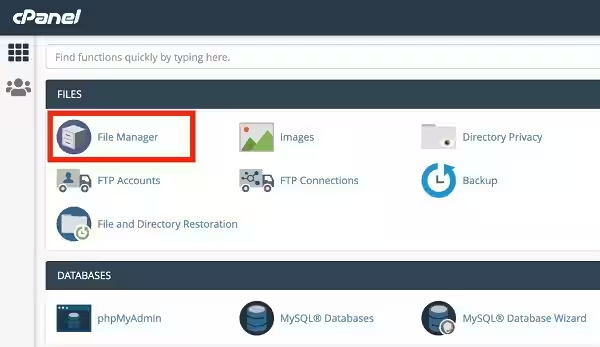
مهمترین چیزی که درباره این فایل باید بهش توجه کنید، محافظت از خودِ فایل هست. با چند ترفند ساده میتونید سطح امنیت این فایل حساس رو بالا ببرید. حالا میخوایم یک روش عملی و کاربردی بهتون بگیم تا اطلاعات دیتابیستون که داخل این فایل ذخیره شده، امنتر بمونه.
یه راهحل ساده اما موثر اینه که فایل wp-config.php رو از پوشه public_html خارج کنید و بذاریدش توی پوشهای بالاتر — یعنی در روت اصلی هاست (یک پوشه بالاتر از public_html). با این کار دسترسی مستقیم به فایل از سمت وب سختتر میشه و امنیت سایت افزایش پیدا میکنه.
زمان تقریبی انجام این کار: حدود ۱۵ دقیقه طول میکشه.
همچنین مقاله تغییر مکان فایل wp-config.php برای امنیت بیشتر سایت وردپرسی را در این صفحه مطالعه کنید.
کپی کردن فایل wp-config.php در مسیر روت هاست
اولین کاری که باید انجام بدید اینه که فایل wp-config.php رو از داخل پوشه public_html بردارید و یک نسخه ازش رو در پوشه بالاتر (یعنی روت اصلی هاست) قرار بدید. این کار باعث میشه فایل از دسترس مستقیم هکرها خارج بشه و امنیتش خیلی بیشتر بشه.
ساخت یک فایل wp-config.php جدید داخل وردپرس
بعد از منتقلکردن نسخه اصلی، حالا یک فایل wp-config.php جدید داخل پوشه اصلی وردپرس (یعنی همون public_html) بسازید و فقط یک خط کد داخلش قرار بدید:
include(‘/home/user/domains/mihanwp.com/’);
تنظیم مسیر صحیح فایل
تو این کد، مسیر /home/user/domains/mihanwp.com/ فقط یه نمونهست. شما باید مسیر هاست خودتون رو وارد کنید.
اگه مسیر دقیق رو نمیدونید، میتونید از پشتیبانی هاست بخواید مسیر روت سایتتون رو بهتون بدن.
نتیجه نهایی
بعد از انجام این کار:
✅ هیچ خطا یا اختلالی در سایت ایجاد نمیشه
✅ وردپرس همچنان فایل کانفیگ رو پیدا میکنه و بدون مشکل اجرا میشه
✅ ولی دیگه کسی از بیرون به wp-config.php اصلی دسترسی نداره
✅ امنیت دیتابیس و اطلاعات حساس سایتتون خیلی بالاتر میره
امتحانش کنید! سایت رو باز کنید و میبینید که همهچیز مثل قبل کار میکنه، فقط خیلی امنتر از قبل شده.