
جلوگیری از حملات Brute Force در وردپرس
اگه میخواید سایت وردپرسیتون در امان بمونه، حتما آموزش جلوگیری از حملات بروت فورس در وردپرس رو تا آخر دنبال کنید. 🚨
حملات Brute Force یکی از رایجترین روشهای هکرهاست که میتونن با حدس زدن نام کاربری و رمز عبور، وارد پنل مدیریت شما بشن. این حملات میتونن باعث کند شدن سایت، از دسترس خارج شدنش یا حتی سرقت اطلاعات کاربران بشن.
با رعایت نکات سادهای که در ادامه آموزش جلوگیری از حملات بروت فورس در وردپرس میدیم، میتونید سایتتون رو در برابر این حملات حسابی محافظت کنید و خیال خودتون رو راحت کنید.
همچنین مقاله فعال کردن کد کپچا در فرم ورود وردپرس با افزونه را در این صفحه مطالعه کنید.
بروت فورس Brute Force چیست؟
حملات Brute Force یک روش هک ساده اما خطرناک است که هکرها از تکنیک آزمون و خطا برای نفوذ به سایت، شبکه یا سیستمهای کامپیوتری استفاده میکنند. 🎯
در این روش، هکرها با استفاده از نرمافزارهای خودکار، تعداد زیادی درخواست به سیستم ارسال میکنند تا نام کاربری و رمز عبور پنل وردپرس شما را حدس بزنند.
نتایج این حملات میتواند شامل موارد زیر باشد:
- نصب Backdoor یا نرمافزارهای مخرب
- سرقت اطلاعات کاربران
- حذف یا تغییر تمامی محتواهای سایت
با انجام مراحل امنیتی که در ادامه آموزش میدهیم، میتوانید سایت وردپرسی خود را در برابر این نوع حملات محافظت کنید و خیالتان راحت باشد. ✅
1: نصب افزونه فایروال وردپرس
اولین قدم برای محافظت از سایت وردپرسی شما در برابر حملات Brute Force، راهاندازی یک فایروال است. 🛡️
فایروال ترافیک مشکوک و مخرب را فیلتر میکند و از دسترسی هکرها به سایت شما جلوگیری میکند.
دو نوع فایروال برای وبسایت وجود دارد:
Application Level Firewall (فایروال سطح برنامه): روی خود وردپرس نصب میشود و ترافیک را قبل از رسیدن به سایت شما بررسی میکند.
DNS Level Website Firewall (فایروال سطح DNS): قبل از رسیدن کاربران و رباتها به سرور شما، تمام ترافیک را کنترل و فیلتر میکند.
با نصب و فعالسازی این فایروالها، مسیر ورود هکرها به سایت شما بهطور چشمگیری بسته میشود.
همچنین مقاله جلوگیری از ارسال اسپم به سایت وردپرس با افزونه Zero Spam را در این صفحه مطالعه کنید.
2: بهروزرسانیهای وردپرس
حملات Brute Force اغلب نسخههای قدیمی قالب، افزونه و خود وردپرس را هدف قرار میدهند. ⚠️
وردپرس و افزونههای محبوب منبع باز هستند و آسیبپذیریها معمولاً سریع با بهروزرسانیها رفع میشوند. بنابراین، برای محافظت از سایت خود در برابر حملات، حتماً بهروزرسانیها را به موقع انجام دهید.
مراحل بهروزرسانی:
وارد پیشخوان وردپرس شوید.
به بخش بهروزرسانیها بروید.
وردپرس، افزونهها و قالبها را به آخرین نسخه آپدیت کنید. ✅
با این کار سایت شما نسبت به حملات قدیمی و شناختهشده بسیار مقاومتر خواهد شد.
3: محافظت از پوشه مدیریت وردپرس (wp-admin)
هکرها معمولاً هدف اصلیشان دسترسی به پیشخوان وردپرس و اطلاعات کاربران است. بهترین کار این است که دسترسی به این پوشه را محدود و محافظت کنید. 🔒
مراحل محافظت:
وارد پنل هاست خود شوید.
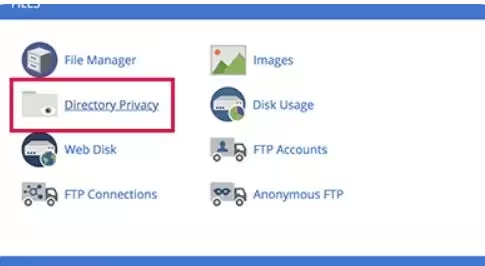
به بخش Files بروید و روی آیکون Directory Privacy کلیک کنید.
پوشه wp-admin را پیدا کرده و انتخاب کنید.
یک نام کاربری و رمز عبور جدید برای این پوشه مشخص و ذخیره کنید.
از این به بعد، برای ورود به پیشخوان وردپرس علاوه بر نام کاربری و رمز عبور وردپرس، باید این اطلاعات اضافه را نیز وارد کنید.
این کار یک لایه امنیتی اضافی ایجاد میکند و دسترسی هکرها به پنل مدیریت سایت شما را سختتر میکند.
اگر هنگام محافظت از پوشه wp-admin با خطای 404 مواجه شدید، میتوانید با اضافه کردن خط زیر به فایل .htaccess قالب خود این مشکل را برطرف کنید:
ErrorDocument 401 default
4.افزودن احراز هویت دو مرحلهای (Two-Factor Authentication) در وردپرس
با فعال کردن احراز هویت دو مرحلهای یک لایه امنیتی اضافی به صفحه ورود به پیشخوان وردپرس اضافه میکنید. از این به بعد حتی اگر هکر رمز عبور شما را حدس بزند، بدون وارد کردن کد دوم که معمولاً به موبایل یا ایمیل شما ارسال میشود، نمیتواند وارد سایت شود.
برای فعالسازی این قابلیت میتوانید از افزونههای رایگان و محبوبی مانند Google Authenticator یا Two Factor استفاده کنید. این افزونهها ساده نصب و تنظیم میشوند و امنیت ورود شما را به شکل قابلتوجهی افزایش میدهند.
5.استفاده از کلمات عبور قوی و منحصر به فرد
رمز عبور، کلید دسترسی به سایت وردپرسی شماست، پس حتماً از پسوردهای قوی و منحصربهفرد برای هر حساب کاربری استفاده کنید. یک رمز عبور قوی ترکیبی از حروف بزرگ و کوچک، اعداد و کاراکترهای خاص است و حداقل ۱۲ کاراکتر طول داشته باشد.
همچنین بهتر است از یک Password Manager استفاده کنید تا بتوانید پسوردهای پیچیده و متفاوت برای هر حساب ایجاد و مدیریت کنید. این کار احتمال هک شدن سایتتان توسط حملات Brute Force را بهشدت کاهش میدهد.
همچنین مقاله عدم نمایش نام نویسنده در سایت وردپرس با افزونه یا جلوگیری از Enumeration را در این صفحه مطالعه کنید.
6. غیرفعال کردن لیست پوشهها در مرورگر
بهصورت پیشفرض، وقتی وبسرور فایل index (مثل index.php یا index.html) را پیدا نمیکند، محتویات پوشه public-html هاست شما را نمایش میدهد. هکرها میتوانند در جریان حملات Brute Force از این قابلیت برای پیدا کردن فایلهای آسیبپذیر استفاده کنند.
برای جلوگیری از حملات بروت فورس در وردپرس، کافی است کد زیر را به فایل .htaccess سایت وردپرسی خود اضافه کنید:
Options -Indexes
7.غیرفعال کردن اجرای فایلهای PHP در پوشههای خاص وردپرس
هکرها ممکن است تلاش کنند یک اسکریپت PHP در پوشههای وردپرس شما آپلود و اجرا کنند. از آنجا که وردپرس عمدتاً با PHP ساخته شده است، نمیتوان اجرای PHP را در همه پوشهها غیرفعال کرد.
اما برخی پوشهها مانند wp-content/uploads نیازی به اجرای PHP ندارند. برای افزایش امنیت، میتوانید کد زیر را در یک فایل با نام .htaccess در پوشه wp-content/uploads قرار دهید:
<Files *.php>
deny from all
</Files>
8. نصب و راهاندازی افزونه پشتیبانگیری وردپرس
پشتیبانگیری از سایت، یکی از مهمترین اقدامات برای حفظ امنیت و جلوگیری از از دست رفتن اطلاعات است. اگر به هر دلیلی فایلی حذف شود یا وبسایت شما با مشکل مواجه شود، میتوانید با استفاده از نسخه پشتیبان، اطلاعات سایت را بهصورت کامل بازگردانید.
به همین دلیل توصیه میشود که بهصورت منظم، هفتگی یا حتی روزانه، از سایت و هاست خود بکاپ تهیه کنید تا همیشه یک نسخه امن از اطلاعاتتان در دسترس باشد.
موفق و پیروز باشید.