
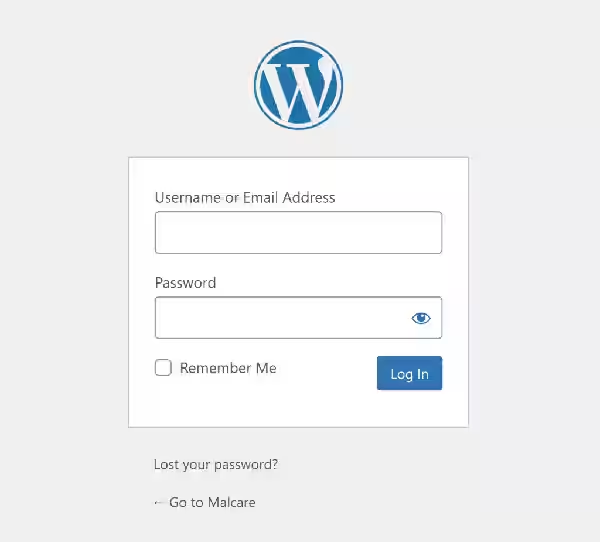
فرم ورود وردپرس در واقع دروازه ورود به دنیای وردپرس است. این فرم ساده اجازه میدهد کاربران مجاز، پس از وارد کردن اطلاعات حساب کاربری، به بخش مدیریت وردپرس دسترسی پیدا کنند آموزش نحوه تغییر آدرس wp admin در وردپرس بسیار مهم است پس دقت کنید.
به طور پیشفرض، صفحه ورود وردپرس با اضافه کردن یکی از آدرسهای زیر به انتهای دامنه اصلی سایت در دسترس است:
www.site.com/wp-login.php
www.site.com/wp-admin/ (که به wp-login.php هدایت میشود)
اگر وردپرس را در زیردامنه یا زیرشاخه نصب کرده باشید، مسیر ورود هم به همان شکل تغییر میکند. برای مثال ممکن است آدرس ورود شما این باشد:
wordpress.site.com/wp-login.php
و بخش مدیریت شما در این آدرس قرار داشته باشد:
www.site.com/wordpress/wp-admin/
خبر خوب این است که در صورت تمایل میتوانید آدرس ورود به وردپرس را تغییر دهید. این کار بهراحتی با استفاده از یک افزونه وردپرسی قابل انجام است، هرچند مراحل تغییر دستی آدرس ورود هم چندان پیچیده نیست.
در ادامه با هم بررسی میکنیم که چگونه میتوانید آدرس ورود وردپرس را در سایت خود تغییر دهید.
نحوه تغییر آدرس ورود به وردپرس wp admin با استفاده از افزونه
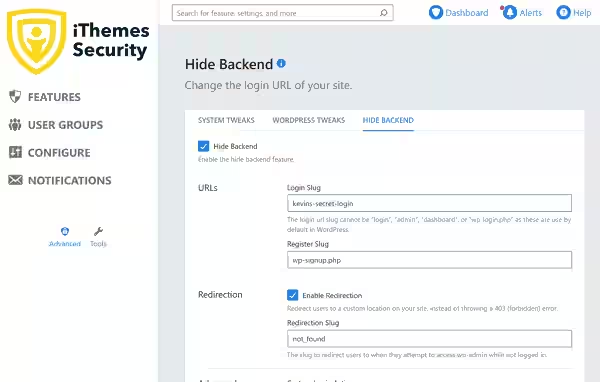
بسیاری از افزونههای امنیتی وردپرس مانند All In One WP Security & Firewall و iThemes Security این امکان را در اختیار شما قرار میدهند که آدرس ورود وردپرس را به مسیر دلخواه خود تغییر دهید. به این ترتیب دیگران نمیتوانند صفحه ورود را از طریق آدرسهای /wp-login.php یا /wp-admin/ مشاهده کنند.
برای مثال، در افزونه iThemes Security میتوانید از بخش Hide Backend در قسمت Advanced Settings، آدرس پیشفرض ورود وردپرس را به یک آدرس سفارشی تغییر دهید.
اگر به تمام امکانات گسترده افزونه امنیتی all-in-one security نیازی ندارید، میتوانید از افزونههای مخصوص تغییر صفحه ورود وردپرس استفاده کنید. در مخزن رسمی افزونههای وردپرس، گزینههای خوبی مانند WP Hide & Security Enhancer، Change wp-admin login و LoginPress وجود دارد.
افزونهای که من شخصاً در وبلاگ خود برای تغییر آدرس wp admin در وردپرس از آن استفاده میکنم WPS Hide Login است. همانطور که در مراحل بعدی میبینید، کار با این افزونه بسیار ساده و قابل فهم است.
همچنین مقاله غیرفعال سازی ویرایش کد وردپرس برای امنیت بیشتر را در این صفحه مطالعه کنید.
مرحله اول – نصب و فعالسازی افزونه WPS Hide Login
افزونه WPS Hide Login را میتوانید از مخزن رسمی وردپرس دانلود کنید یا از طریق بخش افزونهها در پیشخوان وردپرس مستقیماً نصب کنید. پس از نصب افزونه، حتماً آن را فعال کنید تا قابل استفاده باشد. با این افزونه نحوه تغییر آدرس wp admin در وردپرس را یاد می گیرد.
مرحله دوم – وارد کردن آدرس جدید ورود
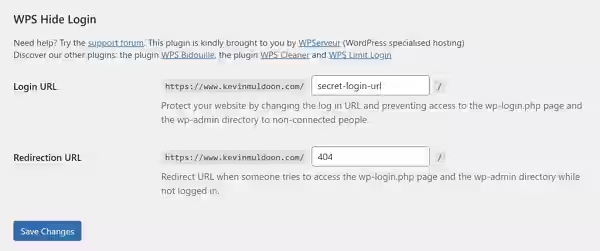
بعد از فعالسازی افزونه WPS Hide Login، در انتهای صفحه تنظیمات عمومی وردپرس بخشی جدید اضافه میشود. در قسمت Login URL کافی است مسیر جدیدی را که میخواهید صفحه ورود وردپرس با آن باز شود وارد کنید.
مرحله سوم – وارد کردن آدرس ریدایرکت
در بخش Redirection URL، آدرسی را وارد کنید که کاربرانی که سعی میکنند از مسیرهای معمول مانند wp-login.php/ یا /wp-admin/ وارد شوند، به آن صفحه هدایت شوند.
با انجام همین مراحل ساده، افزونه WPS Hide Login آماده استفاده است.
همچنین مقاله افزایش امنیت وردپرس با فایل .htaccess را در این صفحه مشاهده کنید.
نحوه تغییر آدرس ورود وردپرس بدون افزونه (به صورت دستی)
میتوانید آدرس ورود وردپرس را با ایجاد یک نسخه تغییریافته از فایل wp-login.php تغییر دهید.
برای انجام این روش باید به این موارد توجه کنید:
- لازم است از یک ویرایشگر متن استفاده کنید، چون قرار است تغییراتی در یکی از فایلهای اصلی وردپرس اعمال کنید.
- بهتر است به طور موقت بهروزرسانی خودکار هسته وردپرس را غیرفعال کنید تا فایل اصلی wp-login.php بدون اطلاع شما دوباره جایگزین نشود.
نحوه تغییر آدرس wp admin در وردپرس با ویرایش فایل wp-login.php
در مراحل زیر، نحوه تغییر آدرس ورود از
www.site.com/wp-login.php
به
www.site.com/my-secret-login.php
را توضیح میدهم. البته شما باید به جای این مسیر نمونه، یک مسیر منحصر بهفرد و دلخواه برای آدرس ورود سایت خود انتخاب کنید.
مرحله اول – تهیه نسخه پشتیبان از فایل wp-login.php
ما قصد داریم فایل wp-login.php را ویرایش کنیم، بنابراین بسیار مهم است که یک نسخه پشتیبان از این فایل داشته باشید تا در صورت نیاز بتوانید تغییرات را بازگردانید، بهخصوص اگر قبلاً این فایل را تغییر داده باشید.
فایل wp-login.php در سطح بالای نصب وردپرس قرار دارد. اگر تاکنون این فایل را ویرایش نکردهاید، میتوانید به راحتی نسخه اصلی آن را از آخرین نسخه وردپرس دریافت کنید. همچنین نسخههای قدیمیتر وردپرس نیز در دسترس هستند، اگر سایت شما از آخرین نسخه استفاده نمیکند.
مرحله دوم – تغییر نام فایل WP-Login.php
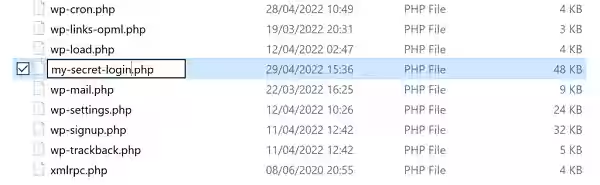
بعد از تهیه نسخه پشتیبان، توصیه میکنم فایل اصلی wp-login.php را با نام جدیدی تغییر نام دهید. این نام جدید بعداً با استفاده از یک هوک وردپرس در سیستم ثبت خواهد شد.
میتوانید این فایل را هر نامی که میخواهید بگذارید؛ مثلاً چیزی ساده مثل my-secret-login.php یا چیزی پیچیده و مخفی مثل aD6qq8Q83.php. برای سادهتر شدن کار، بسیاری از کاربران وردپرس نام فایل ورود را مشابه آدرس ورود انتخاب میکنند، اما توجه داشته باشید که لزوماً نیازی به یکسان بودن نام فایل و آدرس ورود نیست.
همچنین مقاله رفع مسدود شدن تعداد دفعات تلاش برای ورود به سایت وردپرسی در این صفحه مطالعه کنید.
مرحله سوم – جایگزین کردن تمام ارجاعات به wp-login
با قابلیت جستجو و جایگزینی (Find & Replace) میتوانیم به راحتی تمام ارجاعات به wp-login را با مسیر جدید آدرس ورود جایگزین کنیم.
تمام ویرایشگرهای متن و محیطهای توسعه (IDE) این قابلیت را دارند. بهعنوان مثال، در Visual Studio میتوانید این گزینه را در منوی Edit پیدا کرده و از آن استفاده کنید.
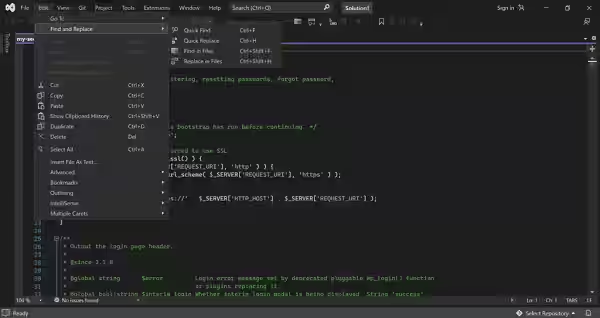
در قسمت Find عبارت wp-login را وارد کنید و در قسمت Replace مسیر جدیدی که برای ورود انتخاب کردهاید را بنویسید؛ مثلاً my-secret-login.
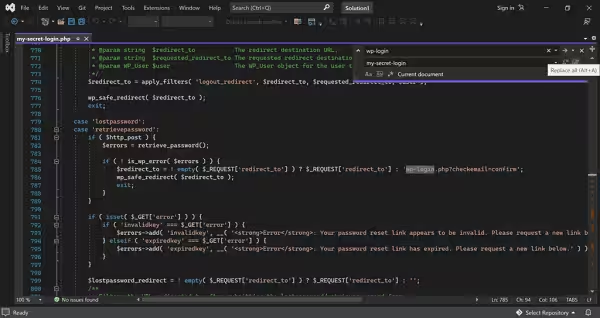
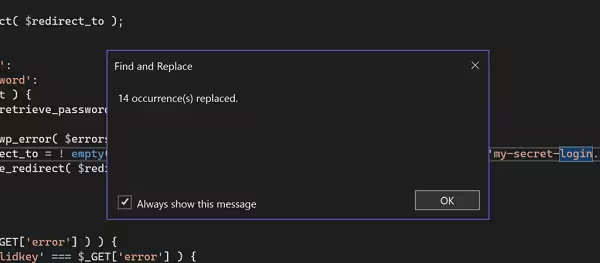
وقتی روی گزینه Replace All کلیک کنید، یک پیام تأیید نمایش داده میشود که نشان میدهد فرآیند جستجو و جایگزینی با موفقیت انجام شده است. قبل از اینکه از ویرایشگر خارج شوید، حتماً تغییرات را ذخیره کنید.
مرحله ۴ – آپلود فایل جدید ورود به وردپرس
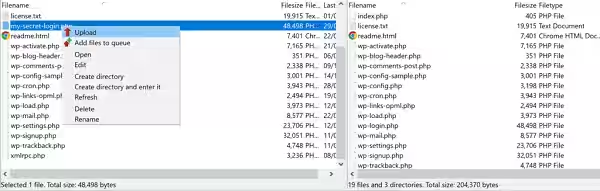
حالا باید فایل جدید ورود به وردپرس را در وبسایت خود آپلود کنید. این کار را میتوانید با استفاده از نرمافزار FTP یا از طریق فایل منیجر موجود در کنترل پنل هاست انجام دهید.
بعد از اینکه فایل را آپلود کردید، حتماً سطح دسترسی (Permission) آن را روی 644 یا 640 تنظیم کنید. اگر این مرحله را انجام ندهید، بعداً دیگر نمیتوانید به صفحه ورود خود دسترسی پیدا کنید.
مرحله ۵ – اضافه کردن فیلترهای Logout و بازیابی رمز عبور به فایل Functions.php
بهصورت پیشفرض، وردپرس از فایل wp-login.php برای خارج کردن کاربران از حساب کاربری استفاده میکند. بنابراین حتی اگر مسیر ورود به سایت را تغییر دهید، وردپرس همچنان تلاش میکند کاربران را از طریق همین فایل خارج کند.
برای حل این مشکل، بهترین راه استفاده از فیلتر logout_url است؛ چون به شما اجازه میدهد آدرس خروج (Logout) را به مسیر دلخواه خود تغییر دهید. همچنین میتوانید از فیلتر lostpassword_url استفاده کنید تا لینک «فراموشی رمز عبور» در فرم ورود وردپرس به درستی کار کند.
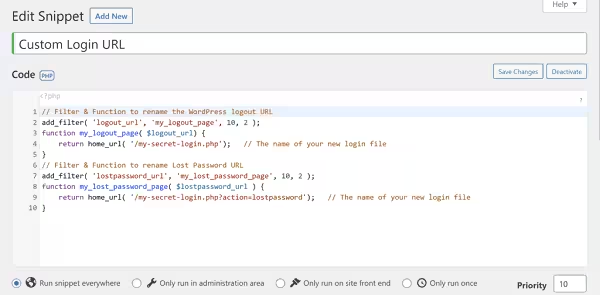
برای استفاده از این فیلترها، کافی است کد زیر را در فایل functions.php قالب خود قرار دهید و فقط عبارت my-secret-login را با مسیر جدید ورود خود جایگزین کنید. با این کار، فرآیند خروج کاربران بهدرستی انجام میشود و آنها بعد از لاگاوت به صفحه ورود جدید هدایت خواهند شد.
Code
lter & Function to rename the WordPress logout URL
add_filter( ‘logout_url’, ‘my_logout_page’, 10, 2 );
function my_logout_page( $logout_url) {
return home_url( ‘/my-secret-login.php’); // The name of your new login file
}
// Filter & Function to rename Lost Password URL
add_filter( ‘lostpassword_url’, ‘my_lost_password_page’, 10, 2 );
function my_lost_password_page( $lostpassword_url ) {
return home_url( ‘/my-secret-login.php?action=lostpassword’); // The name of your new login file
}
فایل functions.php معمولاً در ریشه اصلی قالب وردپرس قرار دارد. برای مثال، مسیر این فایل در قالب Twenty Twenty-Two به این شکل است:
www.site.com/wp-content/themes/twentytwentytwo/functions.php
گرچه میتوانید فایلهای قالب را مستقیماً از بخش مدیریت وردپرس ویرایش کنید، اما به دلایل امنیتی توصیه میشود این قابلیت را غیرفعال کنید. یکی از روشهای امن برای ویرایش فایل functions.php این است که آن را در سیستم خود ویرایش کرده و سپس نسخه اصلاحشده را از طریق FTP یا فایل منیجر هاست جایگزین کنید.
یک راهحل سادهتر و امنتر این است که از افزونههایی مثل Code Snippets استفاده کنید. این افزونه به شما اجازه میدهد کد دلخواه خود را بدون نیاز به ویرایش مستقیم فایلهای قالب، در هر قالبی اجرا کنید.
همچنین مقاله نحوه قرار دادن کد امنیتی در بخش نظرات وردپرس برای امنیت سایت وردپرس را در این صفحه مشاهده کنید.
مرحله ۶ – تست آدرس جدید ورود به وردپرس
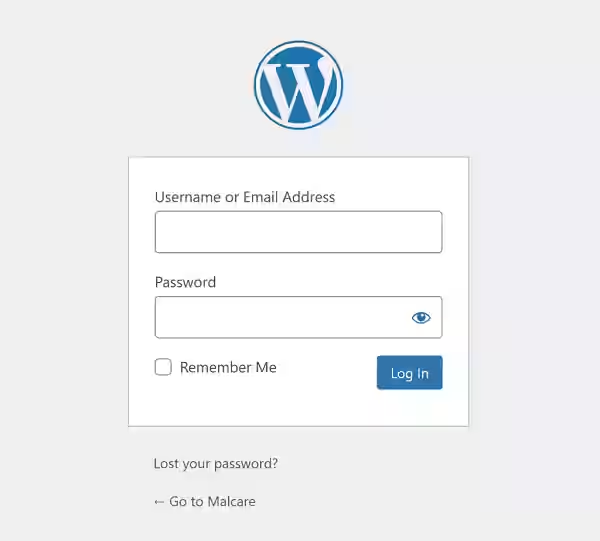
اگر تمام مراحل قبلی را درست انجام داده باشید، حالا باید بتوانید از طریق آدرس ورود جدید خود وارد سایت شوید؛ مثلاً:
www.site.com/my-secret-login.php
همچنین بعد از خروج از حساب (Logout)، باید دوباره به همین آدرس جدید هدایت شوید.
قبل از اینکه به مرحله بعد بروید، حتماً همه این موارد را تست کنید تا مطمئن شوید همهچیز درست کار میکند.
مرحله ۷ – حذف فایل قدیمی wp-login از سایت
بعد از اینکه مطمئن شدید آدرس جدید ورود بدون مشکل کار میکند، حالا وقت آن است که فایل قدیمی wp-login.php را از سایت حذف کنید. این کار را میتوانید با استفاده از FTP یا فایل منیجر هاست انجام دهید.
با حذف این فایل، دیگر هیچکس نمیتواند با وارد کردن آدرس www.site.com/wp-login.php به صفحه ورود دسترسی پیدا کند.
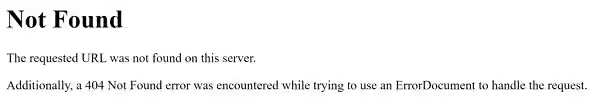
از آنجایی که بخش مدیریت وردپرس (wp-admin/) بهطور پیشفرض کاربران را به wp-login.php هدایت میکند، حالا هر کسی که وارد مسیرهای /wp-admin/ یا /wp-login.php شود، باید با صفحه خطای 404 روبهرو شود.
فیلتر Login_URL در قالب
اگر هدف شما مخفی کردن آدرس ورود به وردپرس نیست و فقط میخواهید نام آدرس ورود را تغییر دهید، میتوانید از فیلتر login_url استفاده کنید.
کد زیر نشان میدهد که چطور میتوان با کمک این فیلتر، آدرس صفحه ورود وردپرس را تغییر داد.
Code
// Filter & Function to rename the WordPress login URL
add_filter( ‘login_url’, ‘my_login_page’, 10, 3 );
function my_login_page( $login_url, $redirect, $force_reauth ) {
$login_page = home_url( ‘/my-secret-login.php’ ); // The name of your new login file
$login_url = add_query_arg( ‘redirect_to’, $redirect, $login_page );
return $login_url;
}
فیلتر login_url دو کار انجام میدهد:
- آدرسی را که کاربران بعد از تلاش برای ورود به سایت به آن منتقل میشوند، تغییر میدهد.
- آدرسی را که کاربران هنگام دسترسی به مسیر /wp-admin/ به آن هدایت میشوند، عوض میکند.
بنابراین، اگر از فیلتر login_url استفاده کنید و مثلاً آدرس ورود را به my-secret-login.php تغییر دهید، هر کسی که وارد مسیر /wp-admin/ شود، بهصورت خودکار به صفحه ورود جدید شما منتقل خواهد شد.
اما از نظر امنیتی، این کار باعث میشود مخفی کردن فایل اصلی wp-login.php بیفایده شود؛ چون عملاً کاربران را به فایل جدید هدایت میکنید و مسیر ورود دوباره قابل شناسایی میشود. البته میتوان با استفاده از فیلترها و ویرایشهای اضافه، این مشکل را برطرف کرد، اما روشی که در مراحل قبل توضیح دادم سادهتر و قابل اعتمادتر است.
تغییر آدرس ورود وردپرس با استفاده از فایل .htaccess
سرورهایی که از Apache استفاده میکنند، اجازه میدهند تنظیمات مهم وبسایت را با فایلهای .htaccess تغییر دهید. با این فایلها میتوانید مسیرهای URL را تغییر دهید، امنیت سایت را بالا ببرید و ساختار پیوندهای وردپرس را تعریف کنید. همچنین میتوان از .htaccess برای تغییر آدرس ورود وردپرس استفاده کرد و این کار نسبتاً ساده است.
میتوانید فایلهای .htaccess را در هر پوشهای از سایت خود قرار دهید، اما مهمترین فایل معمولاً در ریشه اصلی سایت ذخیره میشود.
⚠️ هشدار: حتی قرار دادن یک کاراکتر در جای اشتباه در فایل .htaccess میتواند باعث از کار افتادن کل سایت شود. بنابراین حتی اگر تجربه کار با وبسایت را دارید، حتماً قبل از اعمال تغییرات، یک نسخه پشتیبان از فایل .htaccess موجود تهیه کنید. این کار به شما امکان میدهد در صورت بروز مشکل، به نسخه امن بازگردید.
روشهای مختلفی برای تغییر آدرس ورود وردپرس با .htaccess وجود دارد، اما به نظر من روش Chris Coyier بهترین است، چون هم آسان و هم مؤثر است.
Code
RewriteRule ^secretlogin456$ https://www.site.com/my-secret-login.php [NC,L]
شما میتوانید هر زمان مسیر ورود خود را با باز کردن فایل .htaccess در یک ویرایشگر متن مشاهده کنید. با این حال، اگر آدرس ورود کمی سخت به یاد سپرده میشود، ارزش دارد که آن را در مرورگر خود نشانک (Bookmark) کنید تا همیشه راحت به آن دسترسی داشته باشید.
چرا تغییر آدرس ورود وردپرس ممکن است ایده خوبی نباشد
قابلیت تغییر آدرس ورود وردپرس به شما امکان میدهد صفحاتی با آدرسهای کاربرپسند بسازید، مثل:
www.site.com/access یا www.site.com/login. این ویژگی میتواند مفید باشد، اما اگر هدف اصلی شما از تغییر آدرس پیشفرض ورود وردپرس کاهش حملات Brute-Force است، مخفی کردن آدرس ورود ممکن است به اندازهای که فکر میکنید مؤثر نباشد.
بهعنوان مثال، افزونه امنیتی Wordfence ویژگی تغییر آدرس ورود را ارائه نمیدهد، زیرا معتقد است این کار چندان مؤثر نیست. افزونه iThemes Security گزینهای برای مخفی کردن بخش مدیریت وردپرس دارد، اما تأکید میکند که این روش بهتنهایی ضد هک مطلق نیست.
ایده مخفی کردن مسیر wp-admin این است که «هکرها نمیتوانند چیزی را هک کنند که نمیتوانند پیدا کنند». بنابراین اگر آدرس ورود شما همان مسیر پیشفرض وردپرس یعنی /wp-admin/ نباشد، آیا از حملات Brute-Force محافظت میشوید؟
واقعیت این است که بیشتر قابلیتهای Hide Backend صرفاً نوعی امنیت از طریق مبهم بودن (security through obscurity) هستند و این روش، یک استراتژی امنیتی کامل و مطمئن نیست.
هرچند مخفی کردن آدرس backend میتواند تا حدی از برخی حملات به صفحه ورود جلوگیری کند، اما این روش تمام حملات را متوقف نمیکند.
در ویدئوی خود با عنوان “Changing Your WordPress Login URL (And Why It’s a Bad Idea)”، آنها بهشدت توصیه میکنند که آدرس ورود وردپرس خود را تغییر ندهید.
افزونه Wordfence اشاره میکند که تغییر آدرس ورود ممکن است باعث شود قالبها و افزونههای وردپرس به درستی کار نکنند. اگرچه این موضوع ممکن است رخ دهد، اما شخصاً هرگز با آن مواجه نشدهام و بیش از ده سال است که در وبلاگ وردپرسی خود از یک آدرس ورود متفاوت استفاده میکنم.
علاوه بر این، افزونههای ورود مانند WPS Hide Login این امکان را دارند که هنگام غیرفعال کردن، سایت شما دقیقاً به همان وضعیت قبلی بازگردد. بنابراین اگر هم مشکلی پیش بیاید، بازگرداندن وضعیت قبلی کار پیچیدهای نیست.
چیزی که Wordfence و iThemes Security کاملاً درست میگویند این است که امنیت از طریق پنهانکاری (Security Through Obscurity) مؤثرترین روش برای مقابله با هکرها نیست. اگر یک مهاجم نتواند صفحه ورود شما را پیدا کند تا حمله Brute-Force انجام دهد، به جای آن به دنبال آسیبپذیریهای موجود در افزونهها و قالبهای نصبشده وردپرس خواهد بود.
اکثر تلاشهای ورود به سایتهای وردپرسی نیز از طریق XML-RPC یا REST API انجام میشود. بنابراین، تغییر آدرس ورود یا مسیر مدیریت وردپرس نمیتواند جلوی این نوع حملات را بگیرد.
نکات پایانی
آدرس ورود وردپرس را میتوان به روشهای مختلف تغییر داد، اما به نظر من استفاده از افزونه وردپرس عملیترین و سادهترین راه است، چون هم راحت است و هم مؤثر.
سؤال اصلی این است که آیا واقعاً ارزش دارد آدرس پیشفرض ورود وردپرس را تغییر دهید؟ از نظر امنیت سایت، مخفی کردن آدرس ورود نمیتواند هکرهای مصمم را از حمله به سایت شما بازدارد. با این حال، این ویژگی همچنان در بسیاری از افزونههای امنیتی وردپرس دیده میشود، احتمالاً به این دلیل که میتواند تا حدی از حملات سطح پایین جلوگیری کند.
با تشکر از اینکه این مطلب را خواندید.
پرسشهای متداول در زمینه نحوه تغییر آدرس wp admin در وردپرس
آیا وردپرس اجازه میدهد آدرس ورود را تغییر دهید؟
وردپرس بهصورت پیشفرض امکان تغییر آدرس ورود را ندارد، اما میتوانید این کار را خودتان انجام دهید؛ از طریق ویرایش فایلها، اضافه کردن Hook، استفاده از فایل .htaccess یا بهرهگیری از یک افزونه امنیتی وردپرس.
بهترین روش چیست؟
تمام روشهایی که در این مقاله اشاره شد، میتوانند برای تغییر آدرس ورود وردپرس استفاده شوند، بنابراین بهترین روش بستگی به روشی دارد که شما برای سفارشیسازی وردپرس انتخاب میکنید.
شخصاً سعی میکنم تا حد امکان از تغییر فایلهای اصلی وردپرس خودداری کنم، به همین دلیل ترجیح میدهم از افزونهها برای حل چنین مسائل استفاده کنم.
آیا این کار باعث مشکل در افزونهها و قالبها میشود؟
احتمال کمی وجود دارد که برخی افزونهها و قالبهای وردپرس به درستی کار نکنند، هرچند این ریسک بسیار پایین است. این مشکل ممکن است زمانی رخ دهد که یک توسعهدهنده آدرس ورود را بهصورت ثابت (hard-coded) روی www.site.com/wp-login.php تنظیم کرده باشد. با این حال، این موضوع بهندرت پیش میآید و شخصاً هرگز با مشکل سازگاری مواجه نشدهام.
اگر آدرس ورود جدیدم را فراموش کنم، چه کنم؟
بهتر است آدرس ورود جدید خود را در جایی امن ذخیره کنید، اما اگر آن را فراموش کردید، بازیابی آن کار سادهای است. کافی است به دایرکتوری اصلی وردپرس مراجعه کنید و نام فایل جدید را پیدا کنید یا تغییراتی که در فایل .htaccess ایجاد کردهاید را بررسی کنید.
اگر از افزونهای برای تغییر آدرس ورود استفاده کردهاید، میتوانید موقتاً با تغییر نام پوشه افزونه، آن را غیرفعال کنید. با این کار آدرس ورود به حالت پیشفرض بازمیگردد تا افزونه دوباره فعال شود. گزینه دیگر این است که به بانک اطلاعاتی وردپرس مراجعه کنید، زیرا افزونهها معمولاً آدرس ورود جدید را در آن ذخیره میکنند.
یا تغییر آدرس ورود وردپرس ارزش دارد؟
در مقایسه با سایر اقدامات امنیتی، مانند غیرفعال کردن XML-RPC، تغییر آدرس ورود وردپرس به اندازه جلوگیری از حملات و دسترسی غیرمجاز به سایت مؤثر نیست.
برای بسیاری از افراد، این کار ممکن است بیفایده به نظر برسد. اما برای برخی دیگر، انجام این مرحله اضافه میتواند ارزشمند باشد، بهویژه اگر باعث کند شدن هکرهای احتمالی شود.